阻止AI泄露API密钥、卡号和客户文件
这是译文。权威版本是英文原文,引用请以原文为准。
大多数人使用AI时带着一个简单的希望:他们粘贴进去的任何内容都永远不会有问题。然后一个卡号溜进了消息中,一个API密钥(程序用来访问付费服务的秘密密码)最终被输入到了命令中,或者整个客户地址表格被粘贴进了聊天,从而被"整理"。公司知道这一点。有些公司完全禁止使用AI,这使他们失去了使用AI的好处。其他公司制定了一项政策,但在粘贴时没有人会阅读。Gatecall是Claude Code的免费开源插件,Claude Code是Anthropic的AI助手,可与您计算机上的文件协同工作。它在错误发生的确切位置准确地实施公司的规则,并为人们指明了出路,而不是仅仅说"不"。
为什么你会想要它
Claude Code 可以读取文件、运行命令,并调用你计算机上的网络工具。使用它的人一直在询问如何防止秘密在会话中泄露,而Claude Code 仓库上的 GitHub 议题描述了秘密泄露的情况,尽管项目的说明告诉助手不要触碰它们。书面指令只是一个请求;在步骤之前运行的检查才是一把锁。编码之外最著名的案例是 2023 年的 Samsung,工程师将源代码和会议记录粘贴到了聊天机器人中。没有人意图造成伤害。他们只是在快速工作。
它为您提供的功能
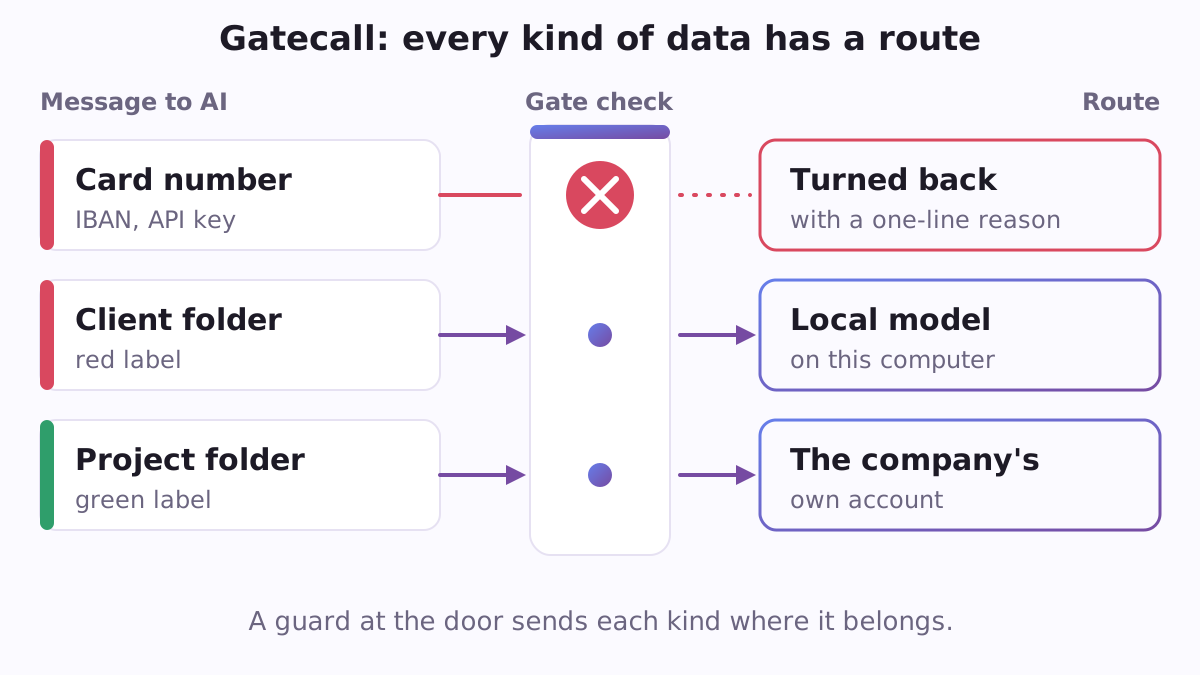
- 在消息发送前进行的阻止。 Gatecall 搜索 API 密钥和令牌、卡号(使用标准 Luhn 测试进行检查,因此普通的长数字可以通过)、IBAN(使用 mod-97 测试进行检查)、带有检查位的国家身份证号码(美国、英国、西班牙、葡萄牙、巴西、法国、意大利、德国、荷兰、波兰、乌克兰和俄罗斯)以及电子邮件地址或电话号码列表。如果找到一个,消息将被保留,您将以清晰的语言被告知原因,可以用英语、西班牙语、葡萄牙语、俄语或乌克兰语。
- 对操作的相同检查。 在助手运行命令、获取网页或调用工具之前,会进行相同的检查。
- 红色、黄色和绿色文件夹。 您指定哪些文件夹包含必须留在公司内的内容:客户文件、员工记录、合同。红色文件夹仅由在您自己的计算机上运行的 AI 模型读取,在没有网络工具且网络程序无法向外连接的会话中。黄色文件夹是可能转向公司自有账户的工作,例如 Claude Team 或 Enterprise 席位。其他一切都是绿色的。
- 为其他 AI 工具提供的安全副本。 Kimi 可以在包含练习文件的训练文件夹中工作。Grok 可以在清理后的副本上工作,其中每个文件(包括办公文档)内的密钥、卡号、IBAN、身份证号码和地址列表都被屏蔽,因此卡号显示为
[card ********7899]。 - 现成的公司配置文件。 选择
default、eu、us-federal-contractor或us-dod-strict。公司还可以通过在其政策中添加一行来关闭特定国家或供应商的 AI 服务。 - 面向安全团队的日志。 每次停止都按类型和规则记录。值本身永远不会被存储:只存储用公司自己的密钥生成的指纹,因此相同的卡出现两次可以被计数。记录在保留期(90 天,除非您选择另一个)后被删除,可以导出为电子表格文件。
一个具体示例
一位小公司的会计要求Claude"检查该客户列表并跟进逾期的客户",并粘贴一个包含姓名、电子邮件地址和IBAN的表格。安装Gatecall后,邮件不会发送。她看到一条提示:文本包含IBAN和地址列表。她采用Gatecall指向的方式:客户文件夹被标记为红色,因此她计算机上的模型读取该文件,或者她制作一个删除了IBAN和地址的副本。工作照样完成,银行信息保留在公司内。
开始使用
需要 Claude Code 和 Python 3.8 或更新版本。无需账户和付款;Gatecall 本身不发送任何内容,也不购买任何内容。在 Claude Code 中,输入:
/plugin marketplace add https://raw.githubusercontent.com/vadimchernets/poly-a1-plugins/main/.claude-plugin/marketplace.json
/plugin install gatecall@poly-a1然后说"为我们公司设置数据规则"。助手询问哪些文件夹是红色的、哪些是黄色的、你在哪个国家、是否有禁止访问的国家或供应商,以及日志要保留多长时间。它编写一个company-ai-policy.json文件和Claude Code的相应权限块。
Gatecall与其他公司插件配合使用:Firmcall在每台笔记本电脑上安装相同的策略文件,Routecall打开可能读取红色文件夹的本地模型窗口,Billcall读取相同的策略来计算AI成本。它们都在Poly A1 插件目录中。
代码、测试和完整的设置列表位于https://github.com/vadimchernets/gatecall,采用Apache-2.0许可证。
Vadym Chernets也开发了Poly A1,这是一个让来自不同公司的AI相互检查彼此工作的应用程序。